問い合わせフォームのスパム対策|選び方と導入後の確認
この記事の要点
- 問い合わせフォームは誰でも送れる入口なので、ボットに狙われます。自動返信を悪用されると、自社が迷惑メールの送信元と判定されることもあります。
- 1つで完璧な対策はありません。見えない入力欄、reCAPTCHA や Turnstile、連続送信の制限などを2つ以上組み合わせます。
- reCAPTCHA も Turnstile も、画面の部品だけでは効きません。サーバー側での確認とセットになっているかを確かめましょう。
- 対策を強くするほど本物の送信も止めるおそれがあります。導入した日とその後も定期的に、実際に送って確かめます。
問い合わせフォームに、意味の分からない英文や怪しい URL ばかりの送信が届いていませんか。放っておくと、本物のお問い合わせが埋もれるだけでなく、会社のメールが相手に届きにくくなることもあります。 この記事では、フォームが狙われる理由、対策の選び方、対策を入れたあとに本物のお客さまの送信を取りこぼしていないかの確かめ方を、公式の情報をもとにまとめました(2026年11月時点)。
なぜ問い合わせフォームが狙われるのか
問い合わせフォームは、ログインしなくても誰でも送れる入口です。そのため、ボット(自動で動くプログラム)がフォームを探し回り、宣伝文や URL を大量に送ってきます。
特に注意したいのが、自動返信メールの悪用です。自動返信は、フォームに入力されたメールアドレスあてに送られます。他人のアドレスを入力し、宣伝や URL を書き込んで送信されると、あなたの会社から見知らぬ人へ迷惑メールが届く形になります。2025年3月には、複数のレンタルサーバー会社がこの手口への注意喚起を出しました。
注意喚起では、次のような影響が挙げられています。
- 自社のメールアドレスが、迷惑メールの送信元と判定される
- 送ったメールが、相手から受信を拒否される
- メールの送信数が上限に達し、必要なメールが送れなくなる
対策の選択肢と向き不向き
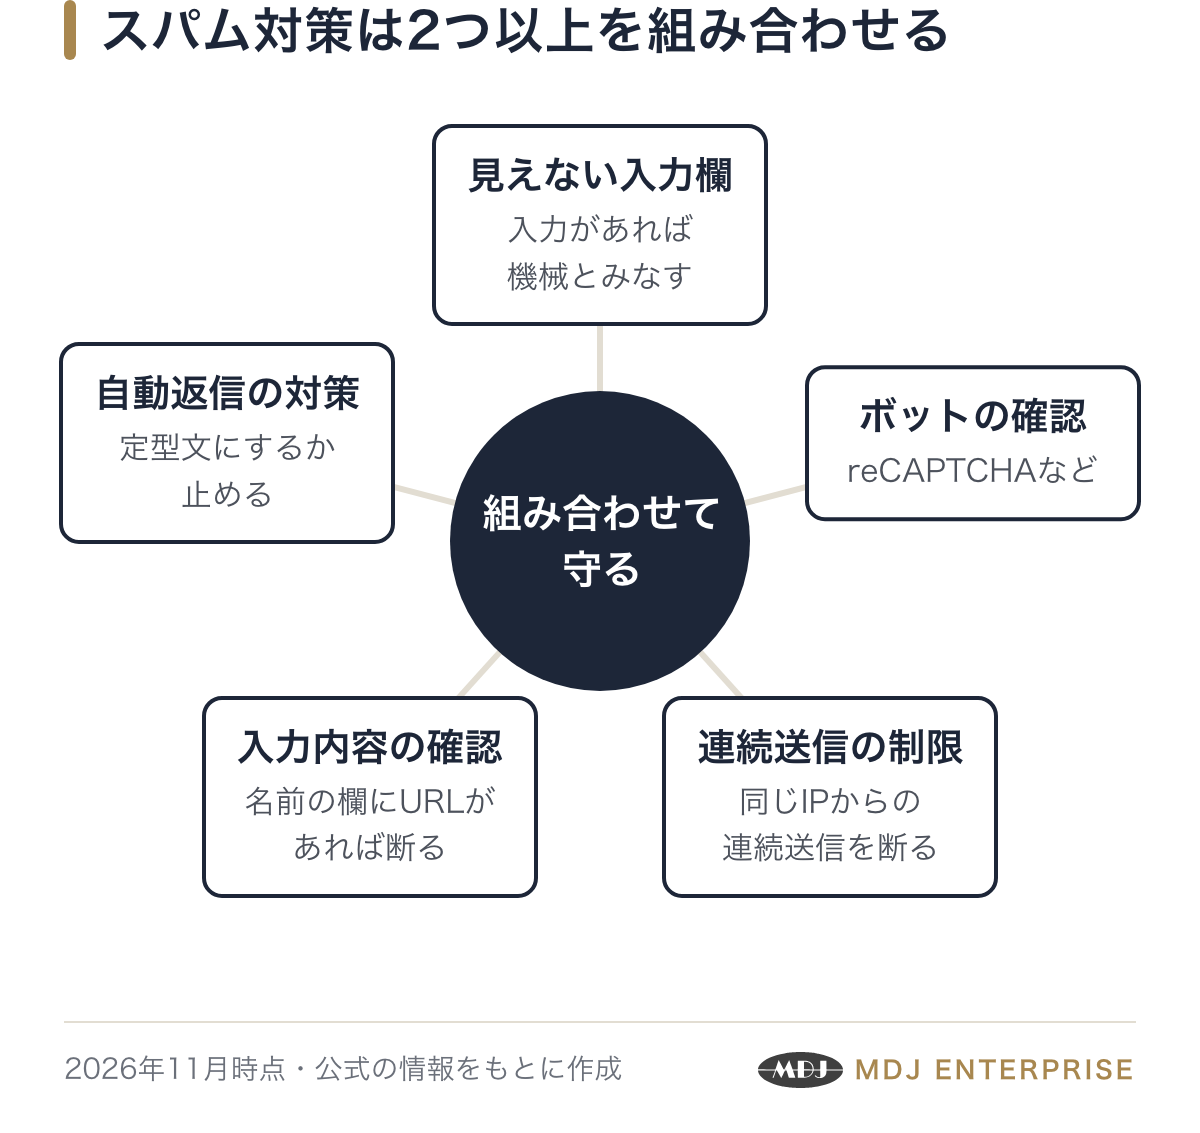
1つで完璧な対策はありません。お客さまの手間と弱点を比べて、2つ以上を組み合わせるのが基本です。
| 対策 | お客さまの手間 | 向いている場面 | 注意点 |
|---|---|---|---|
| 見えない入力欄(ハニーポット) | なし | まず入れたい基本の対策 | 手の込んだボットはすり抜ける |
| reCAPTCHA v3 | 原則なし | 手間をかけずに判定したい | 線引きが厳しいと本物も止める |
| reCAPTCHA v2(チェックボックス) | クリック、ときどき課題 | 人の操作をはっきり挟みたい | 課題は人によって大きな負担 |
| Cloudflare Turnstile | 原則なし、必要なときだけクリック | 画像などの課題を出したくない | サーバー側の確認が必須 |
| 連続送信の制限 | なし | 同じ相手からの大量の送信 | 同じ回線を使う人をまとめて止めることがある |
| 入力内容のチェック | 条件に合わないときだけ | 手口がはっきりしている | 厳しすぎると本物を止める |
| 自動返信の見直し | 返信が届かない・簡素になる | 自動返信を使っている | 送信が済んだことを画面で伝える |
見えない入力欄(ハニーポット)
人には見えない入力欄を1つ置き、そこに何か入っていたら機械の送信とみなす方法です。お客さまの手間はなく、費用もかかりません。ただし隠し方が不十分だと、画面の読み上げソフトを使う人やブラウザの自動入力が、その欄に入り込むおそれがあります。読み上げ・キーボード操作・自動入力の対象から外す作りにします。
reCAPTCHA と Turnstile
どちらも「人の操作か、ボットか」を確かめる仕組みです。
- reCAPTCHA v3(Google)は、お客さまに操作を求めず、やり取りを 0.0〜1.0 の点数で判定します。1.0 に近いほど人、0.0 に近いほどボットらしいという意味です。公式の説明では、線引きは 0.5 を目安にでき、まずは判定だけを記録して点数の分布を見てから決める方法も紹介されています。
- reCAPTCHA v2 は、「私はロボットではありません」のチェックボックスです。怪しいときは、人であることを確かめる課題が出ます。W3C(Web の標準を作る団体)は、画像の中のゆがんだ文字を読ませるような課題が、目の不自由な人などには大きな壁になると指摘しています。
- Cloudflare Turnstile は、裏側で確認し、必要なときだけチェックボックスを出します。画像や文字を読み取る課題はありません。Cloudflare の配信サービスを使っていないサイトにも設置でき、無料プランでもウィジェット(設置する確認の部品)は20個まで、確認の回数は無制限です。
料金にも違いがあります。reCAPTCHA は Google Cloud のプロジェクトで管理する形への移行が進められており、無料で使えるのは組織ごとに月1万回の判定までです。昔設定したまま管理画面を見ていない場合は、Google から届いた招待メールを確かめ、プロジェクトを受け入れておくと、あとで設定を変えるときに困りません。
大事なのは、どちらもサーバー側での確認とセットで初めて効くことです。Cloudflare の公式ドキュメントも、画面の部品だけではフォームは守れないと明記しています。自作のフォームや、制作会社に組み込んでもらう場合は、サーバー側の確認まで入っているかを確かめましょう。
連続送信の制限と入力内容のチェック
同じ IP アドレス(ネット上の住所のような番号)から短い時間に何度も送られたら受け付けない、名前の欄に URL があったら受け付けない、といった制限も効果があります。海外からのアクセスを止める方法もありますが、海外からの予約や問い合わせがあるお店には向きません。
自作のフォームでは、IPA(情報処理推進機構)の「安全なウェブサイトの作り方」も確認しましょう。メールの宛先を外から指定できてしまう作りだと、迷惑メールの送信に悪用されるおそれがあるとして、メールのヘッダ(宛先や件名などの部分)を固定し、宛先を HTML に書かない対策が示されています。
自動返信メールを悪用させない
自動返信が要らないなら止めて、送信完了の画面で「受け付けました。〇営業日以内にご連絡します」と伝えるのがいちばん確実です。使い続けるなら、名前や本文など入力された内容を載せない定型文にし、ボットかどうかの確認を通った送信にだけ返すようにします。
WordPress のフォームで気をつけること
WordPress は、本体・プラグイン・テーマをいつも最新版にしておくのが基本です。WordPress 5.5 からは、プラグインやテーマごとに自動更新を有効にできます。更新の前には、元に戻せるようバックアップを取っておきましょう。
2026年7月22日には、IPA が WordPress 本体の脆弱性(セキュリティ上の弱点)について注意喚起を出しました。自動更新が有効でなかったり失敗していたりする場合があるとして、管理画面でバージョンを確かめるよう呼びかけています。自動更新にしていても、ときどき自分の目で確かめ、「ツール」→「サイトヘルス」にエラーが出ていないかも見ておきましょう。
ただし、更新だけではフォームの悪用は防げません。レンタルサーバー会社の注意喚起でも、フォームの機能そのものを悪用する攻撃なので、最新版にすれば解決するものではないと説明されています。更新とあわせて、自動返信やボット対策などフォームの設定を見直します。使っていないプラグインは削除し、長く更新されていないプラグインは避けましょう。
本物のお客さまの送信を取りこぼしていないか確かめる
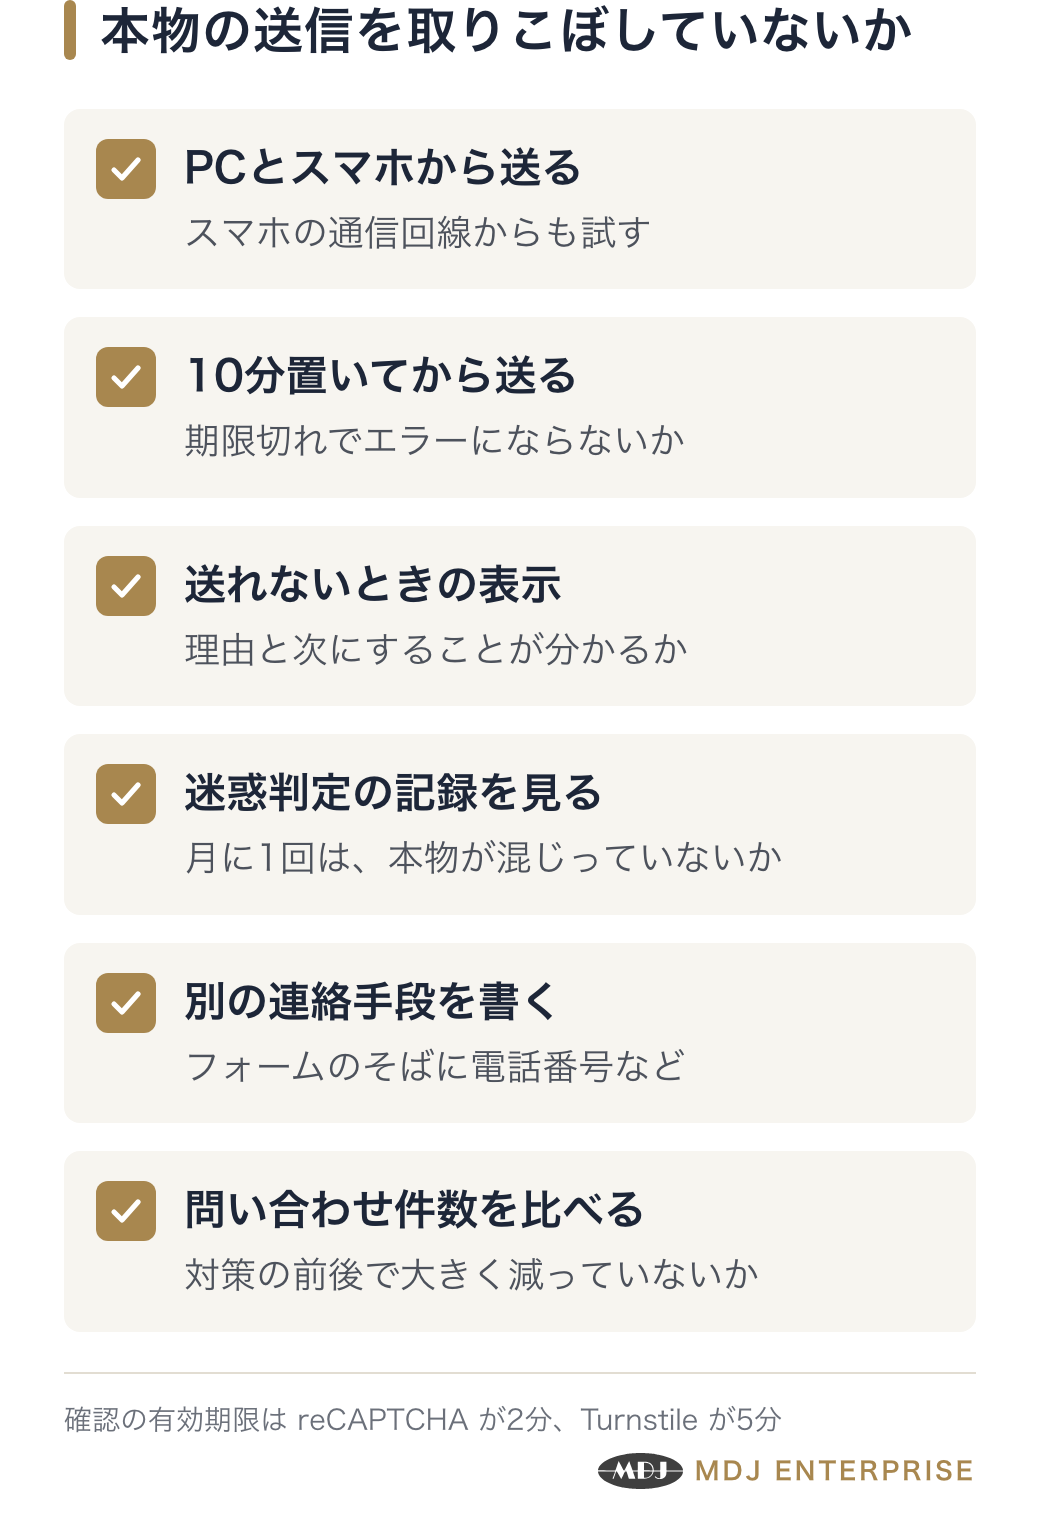
対策を強くするほど、本物のお客さまの送信まで止めてしまうおそれも高まります。導入した日と、その後も定期的に、次の点を確かめましょう。
- パソコンとスマートフォンの両方から、実際に送ってみる
- 会社の Wi-Fi だけでなく、スマートフォンの通信回線からも送ってみる
- ページを開いて10分ほど置いてから送っても、エラーにならないか(確認の有効期限は reCAPTCHA が2分、Turnstile が5分です)
- 送れなかったとき、理由と次にすることが画面に分かりやすく出るか
- 迷惑と判定された送信の記録を月に1回は見て、本物が混じっていないか
- フォームのそばに、電話番号など別の連絡手段を書いてあるか
- 対策の前と後で、問い合わせの件数が大きく減っていないか
フォームの対策や WordPress の更新を含むサイトの保守は、サーバーエンド保守管理で承っています。今のフォームが大丈夫か見てほしいときは、お問い合わせからご相談ください。
まとめ
- 問い合わせフォームは誰でも送れる入口なので、ボットに狙われます。自動返信を悪用されると、自社が迷惑メールの送信元になります。
- 見えない入力欄、reCAPTCHA や Turnstile、連続送信の制限、入力内容のチェック、自動返信の見直しを組み合わせましょう。
- 対策を入れたら、本物のお客さまが送れているかを必ず確かめます。
よくある質問
- WordPress を最新版にしておけば、フォームのスパムは防げますか?
- 更新だけでは防げません。フォームの機能そのものを悪用する攻撃なので、最新版にすれば解決するものではないと、レンタルサーバー会社の注意喚起でも説明されています。更新とあわせて、自動返信やボット対策などフォームの設定を見直しましょう。
- 問い合わせフォームの自動返信メールは止めたほうがよいですか?
- 要らないなら止めて、送信完了の画面で受け付けたことと連絡の目安を伝えるのがいちばん確実です。使い続けるなら、入力された内容を載せない定型文にし、ボットかどうかの確認を通った送信にだけ返すようにします。
- reCAPTCHA と Cloudflare Turnstile は、どう違いますか?
- reCAPTCHA v3 は操作を求めずに点数で判定し、v2 はチェックボックスで、怪しいときは課題が出ます。Turnstile は裏側で確認し、必要なときだけチェックボックスを出します。画像や文字を読み取る課題はありません。
- reCAPTCHA は無料で使えますか?
- Google Cloud のプロジェクトで管理する形への移行が進められており、無料で使えるのは組織ごとに月1万回の判定までです。昔設定したまま管理画面を見ていない場合は、Google から届いた招待メールを確かめ、プロジェクトを受け入れておきましょう。